
Der KB5124008 Domain Trust Fehler sorgt seit dem 8. September 2026 in etlichen Firmennetzwerken für Ärger: Domänenbeigetretene Windows-11-Rechner melden plötzlich, die Vertrauensstellung zur primären Domäne sei nicht mehr vorhanden, obwohl Benutzername und Passwort stimmen. Ich habe mir die Meldungen aus IT-Foren und die Stellungnahme von Microsoft angesehen und fasse hier zusammen, was gerade wirklich los ist und wie Sie das Problem in den Griff bekommen.
Was der KB5124008 Domain Trust Fehler genau ist
Betroffene Geräte zeigen beim Anmeldeversuch die klassische Meldung „Die Vertrauensstellung zwischen dieser Arbeitsstation und der primären Domäne konnte nicht hergestellt werden“ (englisch: „The trust relationship between this workstation and the primary domain failed“). In den Event-Logs taucht dazu häufig ein Netlogon-Fehler auf, während im Hintergrund Kerberos scheitert und Windows auf NTLM zurückfällt: ein deutliches Zeichen dafür, dass der sogenannte Secure Channel zum Domänencontroller unterbrochen ist.
Betroffen sind Windows 11 25H2 über das Update KB5124008 sowie Windows 11 26H1 über KB5124012, beide Teil des September-Patch-Tuesdays. Nicht jedes Gerät erwischt es gleich stark: Ein IT-Team berichtete von 11 betroffenen Rechnern unter 256. Meldet sich der Fehler bei Ihnen also nur vereinzelt, ist das kein Zufall, sondern eher die Regel.
Machine Identity Isolation bricht den Secure Channel
Ursache ist laut übereinstimmenden Berichten die Sicherheitsfunktion Machine Identity Isolation. Das Update setzt sie ungefragt in den Enforcement-Modus (Registrywert 2). Ab diesem Moment verschiebt Windows die Maschinen-Zugangsdaten in Credential Guard und löscht die bisherige Kopie aus dem LSA-Speicher, also genau die Kopie, die für den Secure Channel zur Active Directory gebraucht wird.
⚠️ Wichtig: Das Problem tritt vor allem in Domänen mit Windows Server 2025 als Domain Functional Level auf. Prüfen Sie das Functional Level in Ihrer Umgebung, bevor Sie Zeit mit anderen Ursachen verschwenden.
KB5124008 Domain Trust Fehler beheben – Workaround Schritt für Schritt
Einen offiziellen Patch gibt es noch nicht, aber der Workaround funktioniert bei mir zuverlässig auf allen Testgeräten. Er läuft in drei Schritten ab:
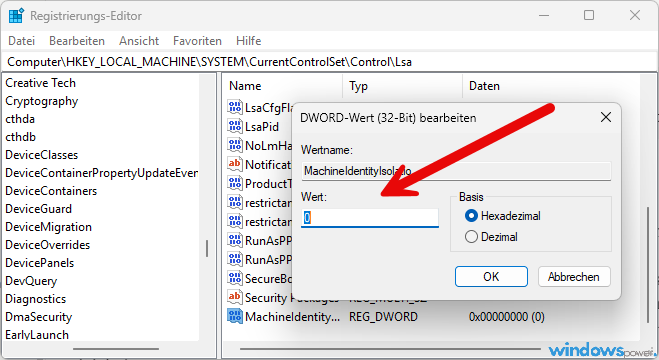
- Öffnen Sie den Registrierungs-Editor (oder verteilen Sie den Wert per Intune/GPO, falls die Funktion zentral aktiviert wurde) und setzen Sie unter
HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlLsaden Eintrag MachineIdentityIsolation auf 0. - Starten Sie den Rechner neu, damit die Änderung greift.
- Öffnen Sie PowerShell als Administrator und reparieren Sie den Secure Channel mit
Test-ComputerSecureChannel -Repair -Credential (Get-Credential).
⚠️ Achtung: Machine Identity Isolation schützt Maschinen-Zugangsdaten vor Diebstahl. Wer die Funktion netzwerkweit deaktiviert, senkt dieses Schutzniveau wieder. Setzen Sie den Workaround daher gezielt nur auf den betroffenen Geräten ein und behalten Sie ihn im Auge, sobald Microsoft nachbessert.
Wie weit ist Microsoft mit einer Lösung?
Microsoft bestätigt den Zusammenhang mit Machine Identity Isolation, spricht aber weiterhin von einer laufenden Untersuchung; Stand 17. September 2026 existiert noch kein Update, das den Fehler automatisch behebt. Bis dahin bleibt der Registry-Workaround die einzige verlässliche Lösung, über die IT-Fachmedien wie BleepingComputer berichten.
Fazit
Der KB5124008 Domain Trust Fehler ist ärgerlich, aber mit dem Registry-Wert und der Secure-Channel-Reparatur in wenigen Minuten pro Gerät gelöst. Mein Tipp: Rollen Sie den Workaround erst mal auf den gemeldeten Problemgeräten aus statt domänenweit per GPO: So behalten Sie die Kontrolle, falls Microsoft in den nächsten Wochen mit einem echten Fix nachzieht. Ich aktualisiere diesen Artikel, sobald es dazu Neuigkeiten gibt.
Häufig gestellte Fragen
Warum bricht KB5124008 die Domänen-Anmeldung ab?
Das Update aktiviert automatisch die Sicherheitsfunktion Machine Identity Isolation im Enforcement-Modus. Dadurch verschwindet die für den Secure Channel benötigte Kopie der Maschinen-Zugangsdaten aus dem LSA-Speicher, und die Vertrauensstellung zur Domäne bricht ab.
Wie behebe ich den KB5124008 Domain Trust Fehler dauerhaft?
Aktuell gibt es nur den Workaround: MachineIdentityIsolation in der Registry auf 0 setzen, neu starten und danach den Secure Channel per Test-ComputerSecureChannel -Repair reparieren. Einen offiziellen Patch von Microsoft gibt es Stand September 2026 noch nicht.
Sind alle Windows-11-Geräte in der Domäne betroffen?
Nein. Berichte zeigen, dass meist nur ein Teil der Geräte in einer Domäne betroffen ist, vor allem in Umgebungen mit Windows Server 2025 als Domain Functional Level. Ein vollständiger Ausfall der gesamten Domäne ist die Ausnahme, nicht die Regel.
Das Wichtigste in aller Kürze
- Der KB5124008 Domain Trust Fehler zeigt die Meldung, dass die Vertrauensstellung zur primären Domäne nicht hergestellt werden konnte.
- Betroffen sind Windows 11 25H2 über KB5124008 und Windows 11 26H1 über KB5124012.
- Ursache ist die automatisch aktivierte Sicherheitsfunktion Machine Identity Isolation im Enforcement-Modus.
- Der Workaround setzt den Registrywert MachineIdentityIsolation auf 0 und repariert den Secure Channel per Test-ComputerSecureChannel -Repair.
- Einen offiziellen Patch von Microsoft gibt es Stand 17. September 2026 noch nicht.
Zuletzt aktualisiert: September 2026 | Getestet auf: Windows 11 25H2, September 2026 | Autor: Vangelis | 25+ Jahre IT-Erfahrung | Gründer von windowspower.de seit 2003
