

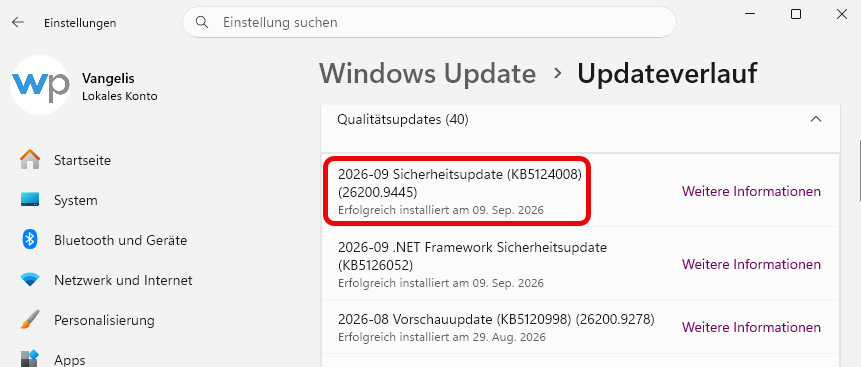
KB5124008 VPN Fehler sorgt seit dem 8. September 2026 in Unternehmensumgebungen für Ärger: Clients mit zertifikatsbasiertem Always-On-VPN, die vor dem Patch klaglos liefen, bauen danach keine IPsec-Verbindung mehr auf. Betroffen sind Windows 11 24H2 (Build 26100.9445) und 25H2 (Build 26200.9445), also das klassische Setup mit Routing and Remote Access Service, Network Policy Server und einem per Intune verteilten VPN-Profil.
Das Muster ist eindeutig: Vor KB5124008 funktioniert alles, nach der Installation bricht die Verbindung ab, nach der Deinstallation läuft sie wieder. Ein klassisches Zeichen für eine clientseitige Regression, nicht für ein falsch konfiguriertes Intune-Profil oder einen ausgefallenen NPS-Server.
Was steckt hinter dem KB5124008 VPN Fehler?
Die erste ausführliche Meldung tauchte am 9. September 2026 auf Microsoft Q&A auf, von einem Admin mit genau diesem Setup: Always-On-VPN, zertifikatsbasierte Authentifizierung, RRAS und NPS auf Windows Server 2019.
Eine offizielle Ursachenbestätigung von Microsoft gibt es bislang nicht, das Support-Dokument zu KB5124008 listet aktuell keine bekannten Probleme. Unabhängige Berater vermuten stattdessen eine Änderung am Netzwerk-Stack oder am IPsec-Zertifikatshandling, ausgelöst ausgerechnet durch ein Update, das laut Changelog eigentlich die Stabilität VPN-naher Hintergrundprozesse verbessern sollte.
Pikant: KB5124008 ist gleichzeitig ein Pflicht-Update, weil es zwei bereits aktiv ausgenutzte Zero-Day-Lücken schließt (CVE-2026-81963 im Windows Update Stack, CVE-2026-85880 in Windows ALPC). Wer das Update wegen des VPN-Fehlers zurückzieht, handelt sich also ein Sicherheitsrisiko ein: ein Zielkonflikt, den viele IT-Abteilungen gerade nur durch gezieltes Pausieren einzelner Always-On-VPN-Geräteringe in WSUS oder Intune lösen.
KB5124008 VPN Fehler beheben: Der einzige bekannte Workaround
Aktuell (Stand 17. September 2026) gibt es keinen Hotfix. Die einzige bestätigte Lösung ist die Deinstallation von KB5124008 samt Neustart. Danach verbindet der VPN-Tunnel auf mehreren getesteten Geräten sofort wieder. Ein in Foren kursierender Vorschlag, betroffene Intune-Profile testweise auf EAP-TLS umzustellen, gilt ausdrücklich nur als unbestätigter Notbehelf, nicht als offizielle Microsoft-Empfehlung.
- Vor der Deinstallation: Prüfen, ob die betroffenen Geräte durch CVE-2026-81963 oder CVE-2026-85880 zusätzlich gefährdet sind. Das Zurückziehen des Updates öffnet diese Lücken wieder.
- Für die Support-Eskalation: rasphone.pbk-Daten sichern, RasClient-Ereignisse unter „Anwendungs- und Dienstprotokolle“ sowie die NPS-Logs sammeln.
- Wer die Sicherheitslücken nicht offenlassen kann, sollte nur den Always-On-VPN-Gerätering in WSUS/Intune pausieren statt der gesamten Flotte.
Für Unternehmen: Abwarten oder Sicherheitsrisiko eingehen?
Heimanwender ohne Always-On-VPN sind von diesem Fehler nicht betroffen, das Problem trifft ausschließlich Enterprise-Clients mit zertifikatsbasiertem IPsec‑Tunnel. Wer KB5124008 aus Compliance-Gründen installieren lassen muss, sollte Authentifizierungsänderungen zunächst in einem kleinen Testring pilotieren und die Deinstallation als derzeit einzig verlässlichen Rückweg behandeln.
Andere KB5124008-Nebenwirkungen wie der Fehler 0x80240069 oder Probleme mit USB-Audiogeräten (Code 10) haben mit der VPN-Regression nichts zu tun, zeigen aber, wie durchwachsen dieses Update insgesamt läuft.
Bis Microsoft den Fehler im Support-Dokument bestätigt oder einen Hotfix liefert, bleibt nur eines: den Fall mit RasClient- und NPS-Belegen an den Support melden und hoffen, dass er mit den übrigen Meldungen gebündelt wird. Ich aktualisiere diesen Artikel, sobald es Neuigkeiten gibt.
Fazit
Der KB5124008 VPN Fehler ist ein handfestes Beispiel dafür, dass Sicherheits-Patch und Betriebsstabilität sich derzeit gegenseitig im Weg stehen: Zwei aktiv ausgenutzte Zero-Days sprechen für die Installation, ein kompletter Ausfall der Fernzugriffs-VPN dagegen.
Solange es keinen offiziellen Fix gibt, ist ein selektives Pausieren des VPN-Geräterings der pragmatischste Mittelweg. Habt ihr KB5124008 ebenfalls schon zurückziehen müssen? Schreibt es in die Kommentare, das hilft anderen Admins bei der Einschätzung, wie verbreitet das Problem wirklich ist.
Fragen und Antwort
Was verursacht den KB5124008 VPN Fehler?
Die genaue Ursache ist von Microsoft noch nicht offiziell bestätigt. Vermutet wird eine Aenderung am Netzwerk-Stack oder am IPsec-Zertifikatshandling, da ausschliesslich zertifikatsbasierte Always-On-VPN-Tunnel betroffen sind.
Welche Windows-11-Versionen sind vom KB5124008 VPN Fehler betroffen?
Betroffen sind Windows 11 24H2 (Build 26100.9445) und 25H2 (Build 26200.9445) nach Installation des Updates KB5124008 vom 8. September 2026.
Wie behebe ich den KB5124008 VPN Fehler?
Aktuell gibt es nur einen Workaround: KB5124008 deinstallieren und den Rechner neu starten. Das stellt die VPN-Verbindung zuverlaessig wieder her, oeffnet aber zwei bereits geschlossene Sicherheitsluecken erneut.
Sind Heimanwender vom KB5124008 VPN Fehler betroffen?
Nein. Das Problem betrifft ausschliesslich Unternehmensumgebungen mit zertifikatsbasiertem Always-On-VPN, RRAS und Network Policy Server. Privatnutzer ohne diese Konfiguration bemerken nichts.
Das Wichtigste in aller Kürze
- KB5124008 (8. September 2026) bricht zertifikatsbasierte Always-On-VPN-Tunnel (IPsec) unter Windows 11 24H2 (26100.9445) und 25H2 (26200.9445).
- Vor dem Patch funktionierende Tunnel verbinden danach nicht mehr; nach Deinstallation des Updates läuft die Verbindung sofort wieder.
- Ursache offiziell unbestätigt, vermutet wird eine Änderung am IPsec-Zertifikatshandling im Netzwerk-Stack.
- Einziger bestätigter Workaround: KB5124008 deinstallieren und neu starten. Achtung: Das öffnet zwei bereits geschlossene Zero-Day-Lücken (CVE-2026-81963, CVE-2026-85880) wieder.
- Heimanwender ohne Always-On-VPN sind nicht betroffen; Erstmeldung erfolgte am 9. September 2026 über Microsoft Q&A.
